【知らないと危険】HTTPとHTTPSの違いとは?末尾「S」の正体を徹底解説
📌 【この記事の重要ポイントまとめ】
- 要点1:HTTPとHTTPSの最大の違いは通信が「暗号化」されているか否かであり、末尾の「S」は「Secure(安全)」を意味する。
- 要点2:HTTPはデータを平文で送受信するため、第三者による盗聴・改ざん・なりすまし攻撃の標的になりやすく、Googleをはじめとする主要ブラウザで警告が表示される。
- 要点3:HTTPS(常時SSL化)はセキュリティ向上のみならず、検索順位(SEO)の優遇や最新通信規格(HTTP/3)による高速表示の必須要件となっている。
【徹底解剖】HTTPとHTTPSの違いとは?末尾「S」に隠された正体と暗号化の仕組み
インターネットで情報を行き来させるルールを定めた通信規約(プロトコル)が「HTTP(HyperText Transfer Protocol)」です。私たちがブラウザでウェブページをリクエストし、サーバーがHTMLデータを返す一連のやりとりは、すべてこのプロトコルに基づいて処理されます。しかし、初期のインターネット環境で誕生したHTTPには、致命的な欠落がありました。それは「通信内容を暗号化する機能が最初から備わっていなかった」という点です。
この致命的な弱点を克服するために開発された規格こそがHTTPS(HTTP Secure)です。HTTPとHTTPSの違い わかりやすく整理すると、「荷物を透明なビニール袋に入れて送る(HTTP)」か、「中身が一切見えない強固な金属アタッシュケースに鍵をかけて送る(HTTPS)」かの違いに例えられます。末尾の「S」はSecureの頭文字であり、通信経路全体を強固に保護している証拠にほかなりません。
通信の保護を司っているのがSSL/TLS暗号化の仕組みです。歴史的にはSSL(Secure Sockets Layer)という規格から始まりましたが、脆弱性の発見に伴い現在は後継規格であるTLS(Transport Layer Security)へと完全に移行しています。現場では慣例的に「SSL」または「SSL/TLS」と呼ばれ続けていますが、実質的に稼働しているのはTLSです。
この仕組みでは、訪問者のブラウザとウェブサーバーの間で「公開鍵暗号」と「共通鍵暗号」を巧みに組み合わせたハイブリッド暗号化が行われます。通信開始時に「TLSハンドシェイク」と呼ばれる電子的な挨拶が瞬時に交わされ、第三者には解読不可能な一時的な共通鍵を共有します。これにより、送受信されるすべてのテキスト、画像、パスワード、Cookie情報が複雑な暗号文へと変換され、ネットワークの経由地でパケットを盗み取られても内容を読み解くことは不可能です。
ネットワークインフラの視点で見逃せないのが、ポート番号80と443の違いです。ネットワーク通信では、プロトコルごとに割り当てられた「扉」のような通信経路(ポート)が存在します。通常のHTTP通信には「ポート80」が割り当てられているのに対し、HTTPS通信には暗号化専用の「ポート443」が使用されます。サーバー側でファイアウォールを構築する際も、このポート443が開放されていなければ安全な通信トンネルを開通させることはできません。
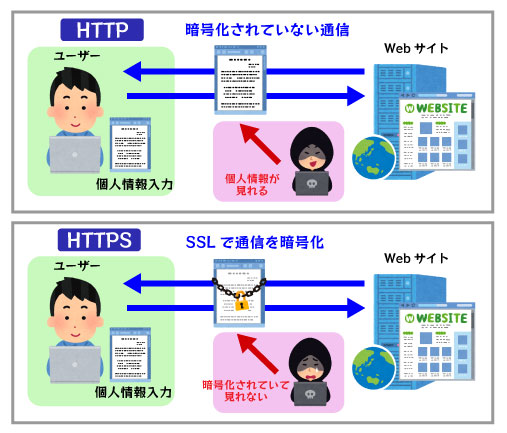
なぜHTTPのままだと危険なのか?盗聴リスクと「保護されていない通信」の警告理由
HTTPのままでウェブサイトを運用、あるいは利用し続けることには、技術的に極めて深刻な脅威が伴います。最大の懸念はHTTPの危険性と盗聴リスクです。HTTPでやり取りされるデータは、完全に暗号化されていない「平文(クリアテキスト)」のままネットワーク上を流れます。もし公共の無料Wi-Fiスポットや脆弱なルーターを経由して通信した場合、パケットキャプチャと呼ばれる専用ツールを悪用する攻撃者によって、ログインID、パスワード、クレジットカード情報、さらにはフォームに入力した住所・氏名がそのまま画面上に丸見えになってしまいます。
さらに恐ろしいのが、通信経路の途中でデータを勝手に書き換える「中間者攻撃(Man-in-the-Middle Attack)」です。HTTP通信では、閲覧しているコンテンツが本当に正規のサーバーから送られてきたものかを検証する仕組みがありません。悪意ある第三者がパケットを傍受し、不正なJavaScriptを埋め込んでフィッシング詐欺サイトへ強制転送させたり、偽の広告を表示させたりすることが容易に実行できてしまいます。
現在、主要なブラウザ上で目にする保護されていない通信の警告理由は、まさにこの構造的欠陥をユーザーに周知させるために導入されました。GoogleはWeb全体のセキュリティ水準を引き上げるため、2018年にリリースしたGoogle Chrome 68以降、すべてのHTTPページに対してGoogleのセキュリティ警告表示を本格化させました。現在では、URLバーに赤い警告アイコンや「保護されていない通信」というテキストが明確に刻印され、パスワード入力欄が存在するページでは入力中にさらなる強い警告を突きつけられます。
情報処理推進機構(IPA)やJNSA(日本ネットワークセキュリティ協会)の調査でも、公衆無線LANにおける通信の盗聴被害や改ざんインシデントは後を絶ちません。「閲覧専用のブログだから個人情報は扱っていない」というサイト運営者の言い分は、現代のサイバー空間では通用しません。サイトが踏み台にされ、訪問者がマルウェアに感染するリスクを放置していることと同義だからです。
【データ比較】HTTPとHTTPSの決定打|通信仕様・セキュリティ・SEO評価を総覧
HTTPとHTTPSの差異は、単なる安全性の高低にとどまらず、検索エンジンの評価基準やサイトの表示速度に至るまで、Webビジネスの根幹に関わる領域へ波及しています。客観的なスペックと評価の乖離を以下の比較表に整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 通信プロトコルと暗号化 | HTTP:平文通信(暗号化なし) HTTPS:TLS 1.2 / TLS 1.3暗号化 | Web全体のHTTPS採用率は95%以上 | 暗号化されていないHTTPはもはや「レガシーの遺物」であり即刻排除の対象。 |
| 使用ポート番号 | HTTP:ポート80 HTTPS:ポート443 | IANA(インターネット番号割当機関)標準規格 | サーバー構築時のFW開放設定で初歩的な設定ミスが多発する要注意ポイント。 |
| ブラウザの警告表示 | HTTP:「保護されていない通信」警告 HTTPS:鍵アイコン・設定アイコン表示 | Chrome、Safari、Edge等すべてで実装 | 警告によるユーザーの離脱率は深刻。未対応サイトは信用を一方的に失う。 |
| SEO・検索順位への影響 | Google公式ランキングシグナル HTTPS対応サイトを優遇評価 | 2014年8月の公式発表以降、評価指標として定着 | HTTPS化とSEO評価への影響は無視できず、未対応ドメインの上位表示は極めて困難。 |
| 通信パフォーマンス | HTTP:HTTP/1.1主体(直列リクエスト) HTTPS:HTTP/2、HTTP/3対応 | 表示速度が平均30〜50%向上する事例も多数 | 「暗号化=処理が遅い」は過去の常識。新規格対応によりHTTPSの方が圧倒的に高速。 |
表から明らかな通り、かつて懸念されていた「SSL処理によるサーバー負荷と表示遅延」は、ハードウェアの進化とHTTP/2・HTTP/3の普及によって完全に覆されました。HTTP/2以降の高速通信プロトコルは、ブラウザの実装上、事実上HTTPSであることが前提条件となっています。つまり、安全性を確保することと、快適なサイト表示速度を手に入れることは、現代のウェブ環境では完全に一致しています。

【実態検証】利用者の生の声と現場目線で見えたリアル|Web担当者が直面する移行の壁
ネット上のQ&AサイトやSNS上では、未だに「閲覧しかしない個人ブログなのに、なぜ警告が出るのか」「古い自社ホームページをHTTPS化する方法が分からない」という相談が絶えません。現場のウェブマスターや中小企業のIT担当者の手記を辿ると、移行を妨げている特有の心理的・組織的障壁が浮かび上がってきます。
長年放置されていた企業サイトを運用する担当者からは、「社内稟議で『今まで問題が起きていないのに、なぜ改修費用をかける必要があるのか』と経営層に突き返された」「開発会社から提示された見積もりが数十万円にのぼり、躊躇してしまった」というリアルな証言が聞かれます。セキュリティは「事故が起きて初めて損失が可視化される」性質を持つため、投資対効果が見えにくく、後回しにされがちな構造的課題を抱えています。
しかし、利用者の反応は冷酷です。SNSの投稿を分析すると、「買い物をしようとしたサイトのURLバーに『保護されていません』と出て怖くなったので即座に離脱した」「問い合わせフォームの送信ボタンを押そうとしたら警告が出て入力内容を消去した」といった消費者の声が無数に存在します。警告が表示された時点で、ユーザーはサイトの内容を吟味することなく立ち去ります。常時SSL化の必要性は、単なる技術論ではなく、顧客接点を維持するための絶対防衛ラインです。
また、導入にあたって現場を悩ませるのがSSLサーバー証明書の役割と種類の選定です。証明書には、暗号化の役割に加えて「サイト運営者の身元を公的に証明する」という重要な機能があります。認証レベルに応じて以下の3段階に分かれています。
- ドメイン認証(DV:Domain Validation):ドメインの所有権のみを確認する。自動発行が可能で、個人ブログや中小サイトに最適。費用も無料から安価で導入できる。
- 企業実在認証(OV:Organization Validation):ドメイン所有権に加え、法人の登記情報や電話確認による実在性を厳格に審査。中堅企業やコーポレートサイトの標準規格。
- EV認証(Extended Validation):最も厳格な審査基準をクリアした証明書。大企業、金融機関、官公庁、主要ECサイトなどで採用され、最高水準の信頼性を提供する。
「Let's Encrypt」をはじめとする無料のDV証明書が普及したことで、金銭的コストを理由に移行を見送る理由は消滅しました。それでも放置されているサイトの多くは、技術的な困難さではなく、組織のITリテラシーの停滞や「現状維持バイアス」に囚われているのが現場の実態です。
一般に知られていない盲点とネットの誤解|「鍵マークがあるから100%安全」の嘘
「HTTPSで接続され、アドレスバーに鍵マークが付いていれば、そのサイトは100%安全である」という認識は、ネット社会に蔓延する極めて危険な誤解です。サイバーセキュリティの第一線で警鐘が鳴らされている通り、フィッシング詐欺サイトの9割以上がすでにHTTPSを採用しているという衝撃的なデータが存在します。
SSLサーバー証明書が保証しているのは、あくまで「訪問者のブラウザとサーバー間の通信が暗号化されていること」と「ドメインの管理権限が存在すること」の2点に過ぎません。そのサイトを運営している人間が善良な事業者か、それとも個人情報を盗み取る犯罪グループかという「サイトの道徳的善悪」までは、証明書は一切保証してくれません。悪意ある攻撃者であっても、無料のDV証明書を数分で取得し、堂々と「鍵マーク」の付いた偽の銀行サイトや通販サイトを立ち上げることが可能です。
日常のブラウジングにおいて求められるHTTPとHTTPSの見分け方は、URLの文字列を確認するだけに留まりません。現在主要なブラウザでは、鍵マークの存在が「特別に安全なサイト」ではなく「通信の標準仕様」となったため、過度な信頼を避ける目的であえて鍵アイコンを廃止し、設定用の「チューナーアイコン」へとUIを変更する動きが進んでいます。
見分ける際の核心は、アイコンをクリックして証明書の発行元や運営者情報を確認すること、そして何よりも「ドメイン名の文字列そのものが本物か(アルファベットの並びや不自然なサブドメインがないか)」を自分の目で注視することです。暗号化されているからといって、無条件にクレカ番号を入力してよいわけではないという事実を、利用者は強く認識しておく必要があります。

常時SSL化の費用と移行手順|失敗を防ぐ301リダイレクト設定の注意点
サイト運営者がHTTPからHTTPSへと環境を移行するプロセスは、単にサーバーの管理画面でスイッチを切り替えるだけでは完結しません。手順を誤ると、アクセス数の激減やページの表示崩れを引き起こします。確実な移行を実現するための常時SSL化の費用と移行手順を順を追って解説します。
まず費用面ですが、個人サイトや一般的な情報発信サイトであれば、「Let's Encrypt」などの無料証明書を利用することで証明書費用は0円に抑えられます。一方、コーポレートサイトで企業の信頼性を担保するためのOV証明書を導入する場合、年額2万円〜10万円前後、EV証明書では年額10万円〜30万円前後が相場です。外部のWeb制作会社やインフラエンジニアに移行作業を委託する場合は、サイトの規模に応じて数万円から十数万円程度の作業代行費が発生します。
実務における移行手順は以下の4ステップで進めます。
- SSLサーバー証明書の取得とサーバーへのインストール:レンタルサーバーのコントロールパネルやクラウド環境で証明書を発行・適用する。
- 内部リンクとリソースパスのHTTPS化:HTML内に記述されている画像(img)、スタイルシート(CSS)、JavaScriptの呼び出しURLをすべて「https://」または相対パスに修正する。これを怠ると、暗号化通信と非暗号化通信が混在する「Mixed Content(混在コンテンツ)」と判定され、ブラウザが読み込みを拒否してレイアウトが崩壊します。
- 301リダイレクトの設定:サーバーの「.htaccess」ファイルやWebサーバー設定(Nginx/Apache)を編集し、従来の「http://〜」にアクセスしたユーザーを自動的・恒久的に「https://〜」へ転送させる。
- 検索コンソールツールの再設定:Google Search ConsoleでHTTPS版のプロパティを登録し、XMLサイトマップを再送信する。Googleアナリティクスのプロパティ設定も更新する。
とりわけ細心の注意を払うべきなのが301リダイレクト設定の注意点です。301リダイレクトは「URLが恒久的に移転した」ことを検索エンジンに伝える合図であり、旧URLが獲得していた被リンクの価値や検索順位の評価を引き継ぐ生命線となります。もし誤って一時的な転送を意味する「302リダイレクト」を設定してしまったり、リダイレクトループ(転送が無限に繰り返されるエラー)を発生させたりすると、検索エンジンのインデックスからサイトが除外され、検索流入が一夜にして消失する大惨事を招きます。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準とセキュリティ投資の本質
技術と社会の要請を踏まえ、サイト運営者がとるべき判断基準は極めて明快です。
【即座に無条件で対応すべきケース】
すべての商用サイト、企業のコーポレートサイト、個人ブログ、オウンドメディア。現代のウェブエコシステムにおいて、常時SSL化を行わない合理的な理由は1つも存在しません。無料証明書を活用すれば追加コストをかけずに導入可能であり、対応の遅れは企業のブランド毀損と検索順位の下落に直結します。
【慎重な設計と段階的移行が求められるケース】
10年以上前に構築され、数万ページにおよぶ膨大な静的HTMLファイルで構成されている大規模レガシーサイトや、社内の基幹システムと複雑に連携している古いイントラネットシステムです。こうした環境では、単純な一括リダイレクトを行うとシステムダウンや深刻な混在コンテンツエラーを引き起こします。事前に開発環境で入念な検証を行い、パスの置換スクリプトを走らせた上で、専門のエンジニアと連携して段階的に移行スケジュールを組む必要があります。
セキュリティ対策を「単なるコスト」として忌避し、トラブルが顕在化するまで先送りにしてしまう企業の体質は、心理学でいう「正常性バイアス(自分だけは大丈夫だという思い込み)」に囚われています。通信の暗号化は、インターネットという公共インフラを利用して情報を届ける者が果たすべき「最低限の社会的責任」です。
【http と https の 違い】に関するよくある質問(FAQ)
Q1:個人情報を入力しない閲覧専用のブログでも、HTTPS化(常時SSL化)は本当に必要ですか?
A1:必須です。個人情報を扱わないサイトであっても、HTTPのままだと通信経由でコンテンツを改ざんされ、不正なマルウェア配布の踏み台にされるリスクがあります。また、主要ブラウザで「保護されていない通信」と警告され読者の信用を失うほか、Googleの検索アルゴリズムでも評価が下がり、検索結果で上位表示されにくくなります。
Q2:無料のSSL証明書(Let's Encryptなど)と有料の証明書では、暗号化の強さに差がありますか?
A2:暗号化の強度自体には一切差はありません。無料の証明書であっても、有料のものと同じ最新の暗号化アルゴリズム(AES-256など)が適用されます。違いは「サイト運営者の身元保証の有無」です。有料のOV/EV証明書は厳格な法的審査を経て発行されるため、フィッシング対策や企業の対外的な社会的信頼性を証明する目的で選択されます。
Q3:サイトをHTTPSに移行すると、一時的にアクセス数や検索順位が落ちることはありますか?
A3:適切な手順を踏めば基本的に順位は維持・向上しますが、移行直後の数日から数週間は、検索エンジンがURLの変更を再評価する過程で一時的な順位変動が起きる場合があります。旧URLから新URLへ「301リダイレクト」を正しく設定し、Search Consoleでサイトマップを再送信することで、評価を確実に引き継ぐことができます。
まとめ:今後の動向と失敗しないための判断基準
HTTPとHTTPSの差異をめぐる議論は、もはや「導入するか否か」という選択のフェーズをとっくに通り過ぎています。末尾の「S」が示す暗号化トンネルは、サイバー攻撃が高度化し、公衆Wi-Fiやモバイル通信が当たり前となった現代社会における必須のデジタルインフラです。
安全な通信を担保するTLS 1.3の標準化や、さらに低遅延で高パフォーマンスを実現する次世代プロトコル「HTTP/3」の台頭など、ウェブの世界はHTTPSを大前提として進化を加速させています。警告画面によって大切な訪問者を怯えさせ、検索エンジンからの評価をみすみす逃す前に、自社サイトのURLを今一度見直し、堅牢な通信環境を整えることがWebに携わるすべての表現者・事業者に求められています。 (出典: http と https の 違い(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
