強力なパスワードの作り方決定版!秒で破られるNG例と最新ルール
ネットバンキングやECサイト、SNSアカウントへの不正ログイン被害が後を絶ちません。警察庁や情報処理推進機構(IPA)の最新報告によると、パスワードの使い回しや単純な文字列設定に起因するアカウント乗っ取り被害は、2024年から2026年にかけて高止まりを続けています。AIを用いた高速総当たり攻撃ツールがアンダーグラウンドで流通する現在、かつて「安全」と信じられていた設定基準は完全に過去のものとなりました。
一方で、「複雑にしすぎると覚えられない」「定期的に変更するのが面倒」と頭を抱えるユーザーも少なくありません。実は、最新のサイバーセキュリティ基準では、「覚えやすさ」と「圧倒的な強度」は両立可能であることが証明されています。本稿では、ハッカーに秒速で特定されるNG設定の真相から、2026年現在に推奨されるパスフレーズの具体的な生成テクニック、失敗しない管理術までを徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:「英数字記号の8桁」は最新AI・GPU環境では数分〜数秒で突破されるため、最低12桁以上(推奨16桁以上)が2026年の必須防衛ライン。
- 要点2:意味のある日本語・英語の単語を組み合わせた「パスフレーズ」を導入すれば、覚えやすさと数千兆年レベルの解読耐性を両立できる。
- 要点3:総務省や米NISTも明言する通り「定期変更」は形骸化と脆弱化を招くため不要であり、「強固な一意のパスワード+2要素認証+パスワードマネージャー」が正解。
【秒で特定?】ハッカーに狙われる危険な設定の真相とNGパターン
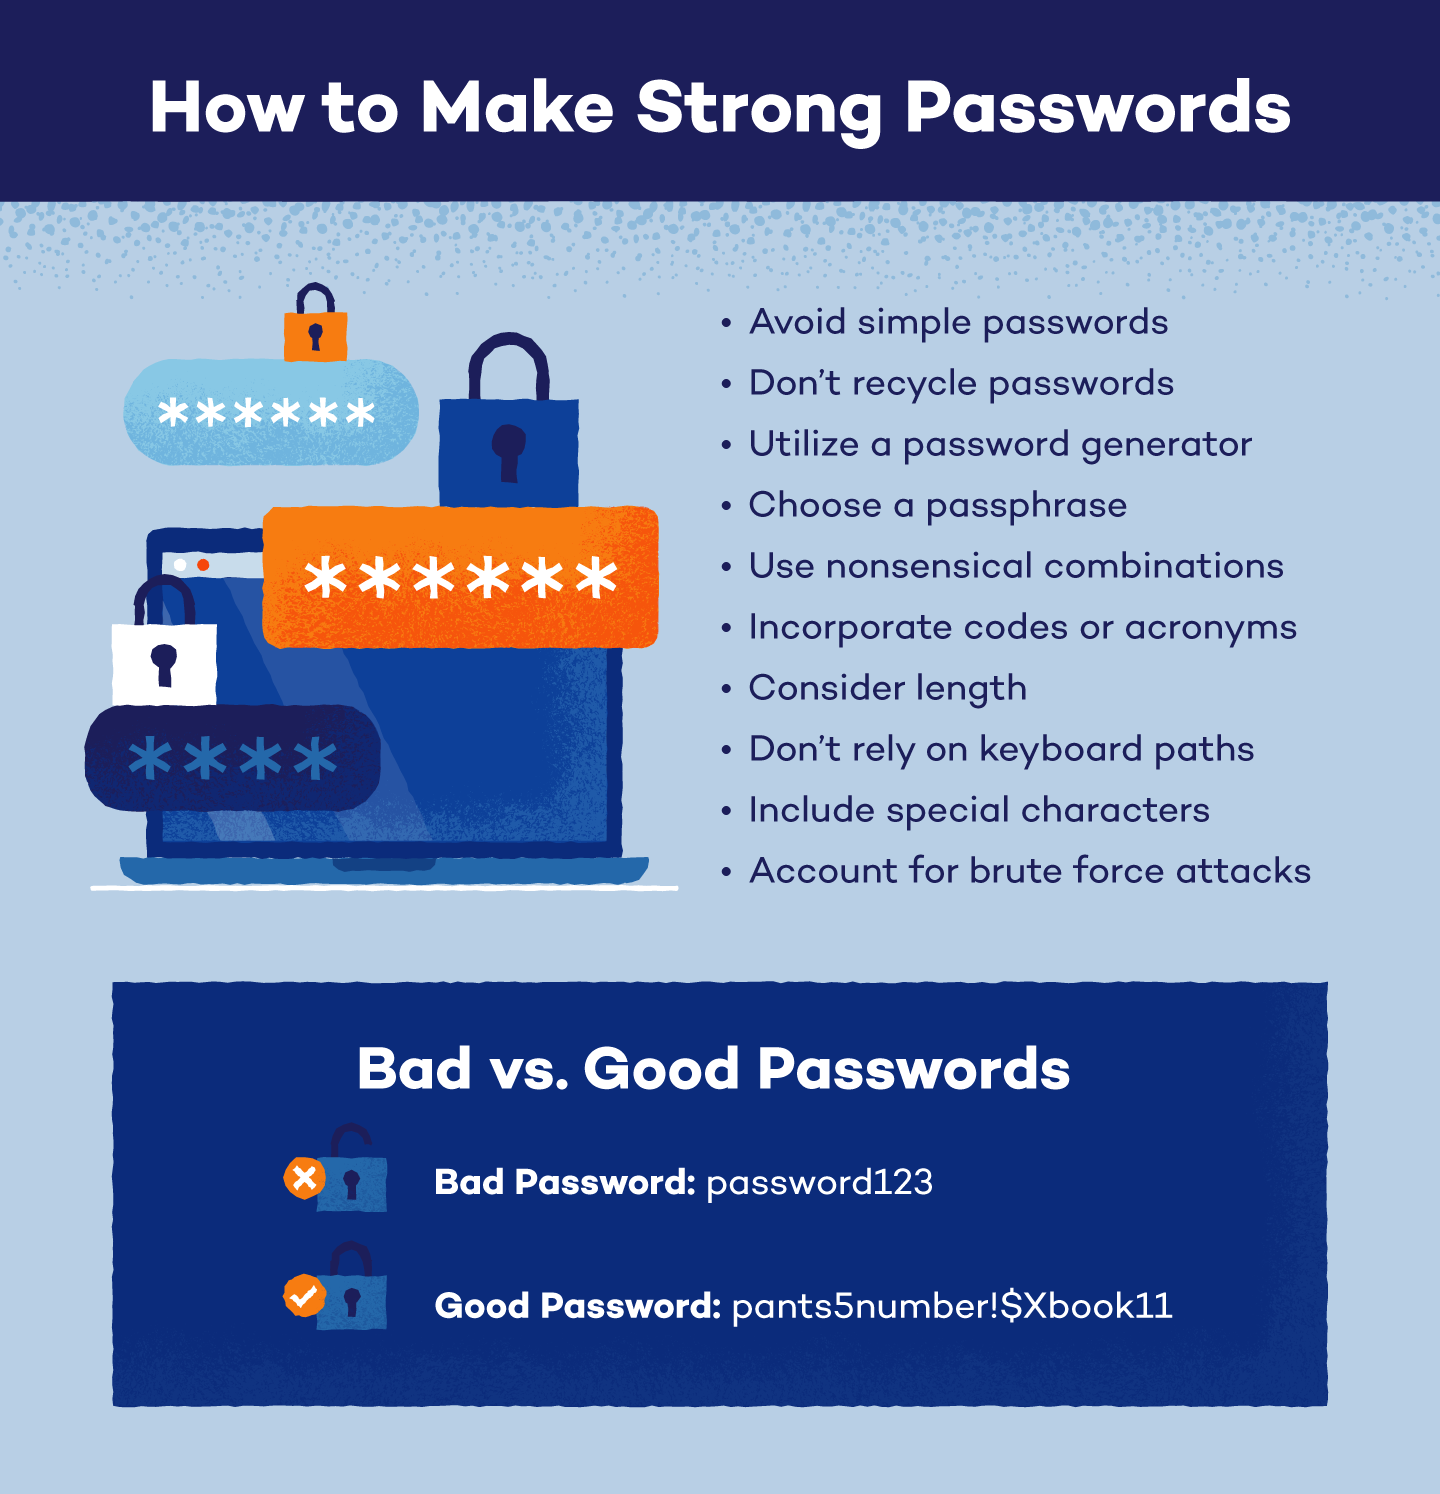
多くのユーザーが無意識のうちに設定している「覚えやすいパスワード」こそが、サイバー犯罪者にとって最も格好の標的となっています。独立行政法人情報処理推進機構(IPA)やセキュリティベンダーの流出データ解析によると、漏洩した認証情報の上位には依然として「123456」「password」「admin」といった単純文字列や、キーボードの配列をそのままなぞった「qwerty」「asdfgh」などが並びます。
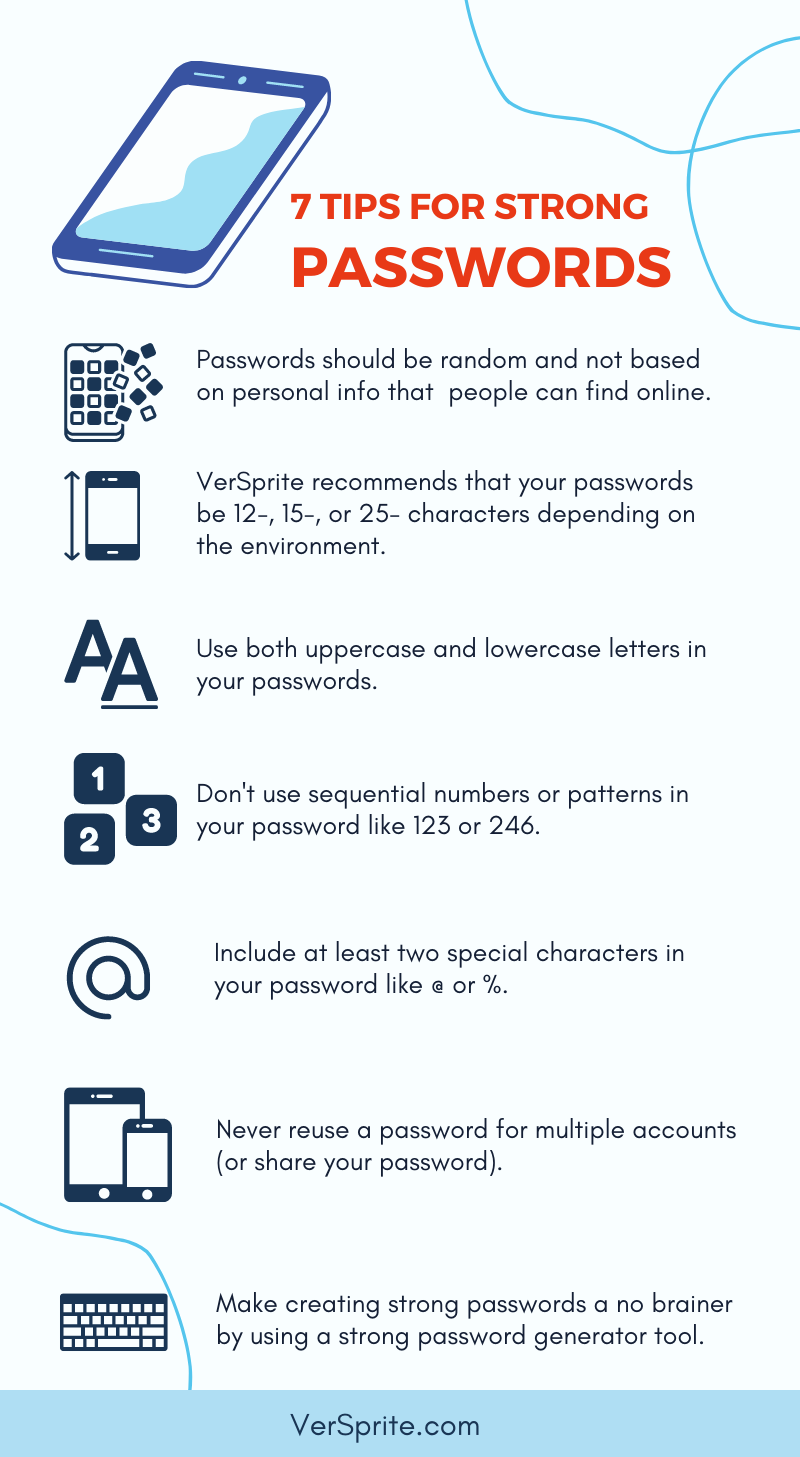
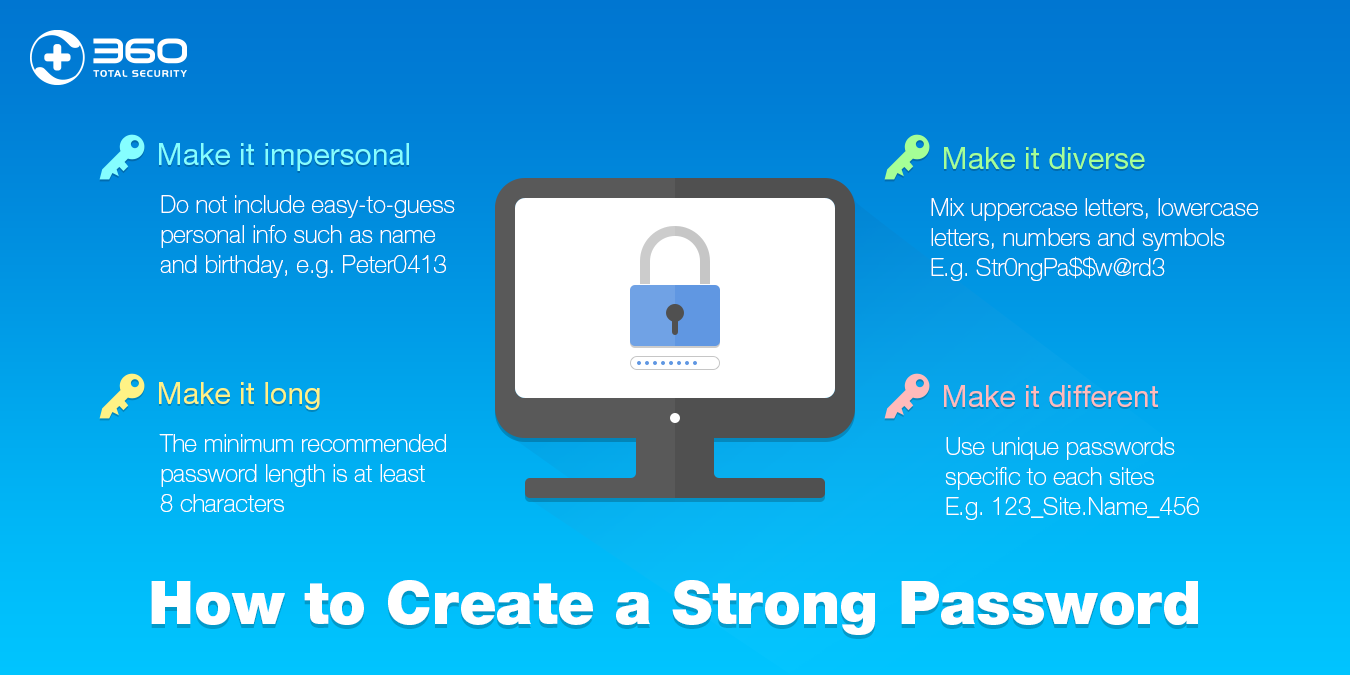
特に注意すべきなのは、「名前+誕生日(例:tanaka1988)」や「推しの名前+記念日」といった個人情報ベースの組み合わせです。SNS上で公開されているプロフィール情報をもとに辞書攻撃(Dictionary Attack)やソーシャルエンジニアリングを仕掛けられた場合、スクリプト実行からわずか数秒で照合が完了してしまいます。
また、「単語の末尾に『!』を付けただけ」「アルファベットの『o』を数字の『0』に変えただけ(leet表記)」といった小手先の細工も、現在の攻撃アルゴリズムにはすべてパターンとして織り込み済みです。人間の心理的な癖(バイアス)を利用したパターン化された文字列は、もはや安全性を担保できません。
【2026年最新】破られないパスワードの条件と安全な桁数の目安
近年のGPU性能の爆発的進化と分散処理技術の普及により、パスワードのハッシュ値を総当たりで照合する「ブルートフォース攻撃(総当たり攻撃)」の処理能力は飛躍的に向上しました。かつて推奨された「8文字英数混在」は、現在のクラッキング環境では数秒から数分で網羅されてしまいます。
2026年現在、安全なパスワードの絶対条件は「桁数(長さ)」と「ランダム性」です。文字種を増やすこと以上に、文字数を増やすことが数学的に解読時間を指数関数的に引き延ばします。
| 文字数・構成パターン | 詳細・解読所要時間の目安(最新GPU環境) | 一般的な基準・リスク評価 | 編集部の見解・推奨度 |
|---|---|---|---|
| 8桁(数字のみ) | 0.001秒未満(瞬時に突破) | 極めて危険(即時被害レベル) | ❌ 銀行暗証番号以外での単体利用は厳禁 |
| 8桁(英大小・数字・記号) | 約5分〜数時間以内 | 過去の標準(現在は脆弱) | ⚠️ 早急に桁数の引き上げが必要 |
| 12桁(英大小・数字・記号) | 約200年〜数千年 | 一般的なWebサービスの最低合格ライン | ◯ 日常的なアカウントの最低水準 |
| 16桁以上(英数記号 or パスフレーズ) | 数億年〜天文学的数値(事実上解読不可能) | グローバル標準の推奨設定 | ◎ 重要インフラ・金融機関で必須推奨 |
覚えやすい強力なパスフレーズの作り方|従来のパスワードとの決定的な違い
「16文字以上のランダム文字列なんて覚えられない」という悩みを解決するのが、米国立標準技術研究所(NIST)も推奨する「パスフレーズ(Passphrase)」の手法です。パスフレーズとは、複数の無関連な単語を繋ぎ合わせてひとつの長い文字列を構成する技術を指します。
たとえば、「kX9#mP2$vL5@」という12文字の無作為な文字列は記憶するのが困難ですが、「Coffee-Ramen-Tokyo-Skiing!2026」という29文字のフレーズであれば、自分にとって情景が浮かびやすく、暗記は容易です。文字数が長いため、総当たり攻撃に対するエントロピー(複雑さの度合い)は前者を遥かに凌駕します。
作成時の実践的なルールは以下の3ステップです。
ステップ1:辞書的な関連性のない名詞を3〜4個選ぶ
(例:まくら・自転車・トマト・キーボード → Makura-Jitensha-Tomato-Keyboard)
※「Tokyo-Japan」のような連想しやすい組み合わせは避けるのが鉄則です。
ステップ2:単語の区切りに記号や数字を挟む
(例:ハイフン「-」、アンダースコア「_」、感嘆符「!」など)
ステップ3:文頭や一部を大文字にする
これにより、文字数20桁超の「絶対に破られず、数年経っても忘れない最強のパスフレーズ」が完成します。
一般に知られていない盲点とネットの誤解|定期変更が不要になった理由
「パスワードは3ヶ月に一度変更しなければならない」というルールを今なお遵守している組織や個人は少なくありません。しかし、総務省の「国民のためのサイバーセキュリティサイト」および米NISTのガイドライン(SP 800-63B)において、定期変更の推奨は明確に撤廃されています。
なぜ定期変更が廃止されたのか。現場の行動観察データが示す理由は極めて明快です。人間は頻繁な変更を強制されると、記憶の負担から逃れるために「Pass2026春」を「Pass2026夏」に変えるといった安易な連番・小変更に依存する傾向が心理学的に証明されているためです。結果としてパスワード全体の強度が著しく低下し、攻撃者にとって推測しやすい状態を招いていました。
現在求められているのは、「定期的に変えること」ではなく、「最初から十分に強固な文字列を設定し、サービスごとに絶対に使い回さないこと」です。他社サービスからの情報漏洩が発生した際、使い回しさえしていなければ、別のアカウントへ不正ログインされる連鎖被害(クレデンシャルスタッフィング攻撃)を完全に遮断できます。
【実態検証】パスワード管理アプリの比較と利用者のリアルな評判
サービスごとに16桁以上の異なるパスワードを人間がすべて記憶するのは不可能です。そこで必須となるのが、マスターパスワード1つで全アカウントを一元管理・暗号化保存する「パスワード管理アプリ(パスワードマネージャー)」です。
SNSやコミュニティ掲示板における実際の利用者の声を検証すると、「最初はクラウドに預けるのが不安だったが、自動入力と自動生成の快適さを知ると二度と手動管理に戻れない」「パスワードを考えるストレスから完全に解放された」といった高評価が大多数を占めます。
主要な選択肢としては、高い透明性とオープンソース構造で評判の「Bitwarden」、洗練されたUIと強固なセキュリティ実績を誇る「1Password」、Apple/Googleのエコシステムに統合されたOS標準のキーチェーン機能が挙げられます。いずれも自動生成ツールを内蔵しており、ワンクリックで解読不可能な20桁以上の文字列を作成可能です。
さらに、万が一パスワードが漏洩した場合の防波堤として、「2要素認証(2FA / 多要素認証)」の設定は不可欠です。SMS認証よりも強固な認証アプリ(Google Authenticatorなど)や、生体認証を活用する「パスキー(Passkey)」を有効化しておくことで、第三者による不正アクセスを99%以上ブロックできます。
【プロの結論】セキュリティ疲労を防ぎ安全を守るための判断基準
多くの個人や企業がセキュリティ事故に遭う根本的な原因は、知識不足ではなく「セキュリティ疲労(Security Fatigue)」にあります。煩雑なルールや過剰な記憶負担を強いるシステムは、人間の認知限界を超え、結果として付箋にパスワードをメモしてモニターに貼るような本末転倒の行動を引き起こします。
現代のセキュリティ対策において重要なのは、意志の力や記憶力に頼るのではなく、「仕組み」によって脳の負荷をゼロにすることです。
【実践の判断基準:自分に合った防衛スタイルの選び方】
▼ パスワードマネージャーの導入が向いている人:
PC・スマホを日常的に利用し、利用サービスが20個以上ある人。マスターパスワード1つと2要素認証さえ確実に保持できるなら、最も堅牢かつ効率的な最適解となります。
▼ パスワードフレーズ+オフライン手帳管理が向いている人:
デジタルツールの操作に強い不安があるシニア層や、マスターパスワードの紛失を極度に恐れる人。この場合、クラウドではなく「物理的な鍵付きノート」に自作のパスフレーズを手書き保管し、持ち歩かない運用が極めて現実的で安全な代替策となります。
【how to create a strong password】に関するよくある質問(FAQ)
Q1:記号が使えない古いWebサイトではどのように強度を担保すればよいですか?
A1:記号が入力不可の場合でも、「文字数を増やすこと(桁数)」で強度を大幅にカバーできます。英大文字・小文字・数字を組み合わせたパスフレーズを作成し、可能な限りサイトの上限文字数(例:16〜20文字)まで伸ばして設定してください。
Q2:ブラウザ(ChromeやSafari)のパスワード保存機能は安全ですか?
A2:OSのログインパスワードや端末の生体認証(Face ID / 指紋認証)で適切にロックされている限り、一般的な利用において十分な安全性を備えています。ただし、PCを家族や第三者と共有している場合は、ブラウザ内のパスワードを閲覧されるリスクがあるため、専用のパスワードマネージャーの利用を推奨します。
Q3:万が一、パスワードが漏洩したか確認する方法はありますか?
A3:セキュリティ研究者トロイ・ハント氏が運営する「Have I Been Pwned」などの信頼できる漏洩確認データベースに自身のメールアドレスを入力することで、過去の大規模流出事件に含まれていたか照合可能です。また、主要ブラウザのセキュリティ警告機能でも検知された場合は、直ちに該当サービスのパスワードを再設定してください。
まとめ:デジタル資産を守る2026年基準の新習慣
サイバー攻撃の手口が高度化する一方、個人の防衛策は「シンプルな新ルール」へと集約されています。複雑な8桁を定期的に変え続ける苦行をやめ、「16桁以上のパスフレーズまたは自動生成」「使い回しの完全撤廃」「2要素認証の有効化」の3点を徹底することこそが、2026年における最強の自衛策です。
大切な個人情報や資産を守るために、まずは今日、最も重要なメインのメールアカウントや金融関連のパスワードから見直してみてはいかがでしょうか。 (出典: how to create a strong password(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
